Interessierte Parteien nach ISO 9001, 14001 und 27001: Was Kapitel 4.2 fordert
Was Kapitel 4.2 zu interessierten Parteien in ISO 9001, 14001 und 27001 fordert, wie Sie es Schritt für Schritt umsetzen und worauf Auditoren achten.

Philipp Kappe
Gründer von IMScollect
Inhalt
- Was sind interessierte Parteien?
- Was Kapitel 4.2 fordert
- Die neue dritte Frage in ISO 9001:2026
- Schritt für Schritt umsetzen
- 1. Parteien sammeln
- 2. Relevanz bestimmen
- 3. Anforderungen erfassen
- 4. Entscheiden, was das Managementsystem übernimmt
- 5. Mit dem Managementsystem verbinden
- 6. Überwachen und überprüfen
- Klimawandel: was der Hinweis von 2024 bedeutet
- Worauf Auditoren in Kapitel 4.2 achten
- So löst IMScollect das
- Ohne Software: die Vorlage zum Herunterladen
„Wer außer Ihren Kunden erwartet noch etwas von Ihnen?“ Mit dieser Frage beginnt im Audit oft die Prüfung von Kapitel 4.2. Wer darauf eine Liste von Namen zeigt, hat die Anforderung nur zum Teil erfüllt. Dieser Beitrag erklärt, was ISO 9001, ISO 14001 und ISO/IEC 27001 in Kapitel 4.2 tatsächlich verlangen, wie sich das Schritt für Schritt umsetzen lässt und worauf Auditoren achten.
Was sind interessierte Parteien?
Die Normen verstehen unter einer interessierten Partei eine Person oder Organisation, die eine Entscheidung oder Tätigkeit der Organisation beeinflussen kann, von ihr beeinflusst wird oder sich davon beeinflusst fühlt. Der letzte Teil ist wichtig: Es kommt auch darauf an, wie eine Partei die Lage wahrnimmt. Eine Nachbarschaft, die sich über Lieferverkehr beschwert, ist eine interessierte Partei, auch wenn der Betrieb alle Auflagen erfüllt.
Typische interessierte Parteien sind:
- intern: oberste Leitung, Mitarbeitende, Betriebsrat, Eigentümer
- extern im Markt: Kunden, Lieferanten, Dienstleister, Partner, Wettbewerber
- extern im Umfeld: Behörden, Gesetzgeber, Zertifizierungsstelle, Versicherungen, Banken und Investoren, Nachbarschaft, Verbände
Die Liste ist nie vollständig und muss es auch nicht sein. Die Normen verlangen nicht alle denkbaren Parteien, sondern die relevanten.
Was Kapitel 4.2 fordert
Kapitel 4.2 heißt in allen drei Normen „Verstehen der Erfordernisse und Erwartungen interessierter Parteien“ und folgt der gemeinsamen Grundstruktur der ISO-Managementsystemnormen. Gefordert sind drei Bestimmungen:
- Welche interessierten Parteien sind für das Managementsystem relevant?
- Welche ihrer Anforderungen sind relevant?
- Was geschieht mit diesen Anforderungen?
Bei der dritten Frage unterscheiden sich die Normen im Wortlaut:
| ISO 9001 | ISO 14001 | ISO/IEC 27001:2022 | |
|---|---|---|---|
| Relevante Parteien bestimmen | ja | ja | ja |
| Ihre relevanten Anforderungen bestimmen | ja | ja („Erfordernisse und Erwartungen“) | ja |
| Was wird daraus? | seit der Ausgabe 2026: welche Anforderungen über das Qualitätsmanagementsystem behandelt werden | welche Erfordernisse zu bindenden Verpflichtungen werden | welche Anforderungen durch das ISMS behandelt werden |
| Informationen überwachen und überprüfen | ausdrücklich gefordert | nicht eigens in 4.2 | nicht eigens in 4.2 |
Die ISO 9001 begründet die Bestimmung mit der Wirkung auf die Organisation: Relevant ist, was ihre Fähigkeit beeinflusst, beständig Produkte und Dienstleistungen zu liefern, die Kundenanforderungen und gesetzliche Anforderungen erfüllen. Die ISO 14001 verlangt ausdrücklich nur ein grundsätzliches Verständnis der Erwartungen, kein detailliertes. Die ISO/IEC 27001 merkt an, dass Anforderungen interessierter Parteien gesetzliche und vertragliche Vorgaben einschließen können.
Wer mehrere Normen betreibt, braucht dafür keine getrennten Listen. Eine Übersicht mit einer Spalte für die betroffene Norm genügt. Wie die drei Normen ihre gemeinsame Struktur teilen, beschreibt das Whitepaper zum integrierten Managementsystem.
Die neue dritte Frage in ISO 9001:2026
Die ISO/IEC 27001:2022 stellt die dritte Frage bereits, die ISO 9001:2026 hat sie mit ihrer neuen Ausgabe übernommen. Damit reicht es nicht mehr, Erwartungen nur zu sammeln. Die Organisation entscheidet je Anforderung, ob das Managementsystem sie übernimmt.
Nicht jede Erwartung gehört dorthin. Zahlungsziele eines Lieferanten regelt meist die Finanzabteilung, der Wunsch der Nachbarschaft nach ruhigeren Lieferzeiten hängt teilweise an Speditionen. Ein „Nein“ oder „Teilweise“ ist kein Mangel. Ein „Nein“ ohne Begründung wirkt im Audit dagegen wie ein vergessener Punkt.
Die ISO 14001 kennt diesen Schritt seit jeher unter anderem Namen: Sie fragt, welche Erfordernisse zu bindenden Verpflichtungen werden. Gesetzliche Anforderungen sind es ohnehin. Freiwillige Zusagen, etwa an Kunden oder einen Branchenverband, werden es, sobald die Organisation sich entscheidet, sie zu erfüllen. Diese Verpflichtungen fließen in die Ermittlung nach 6.1.3 und in das Rechtskataster ein.
Schritt für Schritt umsetzen
1. Parteien sammeln
Am besten im kleinen Workshop mit Geschäftsführung, Vertrieb, Einkauf, Personal und den Verantwortlichen für Qualität, Umwelt oder Informationssicherheit. Jede Funktion kennt andere Parteien. Hilfreich sind die Themen aus Kapitel 4.1: Wer steht hinter einem Markttrend, einer Gesetzesänderung, einem Standort?
2. Relevanz bestimmen
Für jede gefundene Partei fällt eine Entscheidung: relevant für das Managementsystem oder nicht. Brauchbare Kriterien sind die Bedeutung ihrer Anforderungen für das Managementsystem, ihr Einfluss auf die Organisation und das Risiko, wenn ihre Anforderungen nicht erfüllt werden. Eine kurze Bewertung auf einer Skala von 1 bis 5 macht die Entscheidung später nachvollziehbar.
3. Anforderungen erfassen
Je relevante Partei genügen ein bis drei Sätze: Was erwartet sie? Ausdrückliche Anforderungen stehen in Verträgen, Gesetzen und Ausschreibungen, stillschweigende ergeben sich aus üblicher Praxis. Ein Kunde erwartet Termintreue, auch wenn sie nicht im Auftrag steht.
4. Entscheiden, was das Managementsystem übernimmt
Je Anforderung festhalten: Ja, Teilweise oder Nein, bei den letzten beiden mit Begründung. Für ISO 14001 zusätzlich markieren, was zur bindenden Verpflichtung wird.
5. Mit dem Managementsystem verbinden
Jede übernommene Anforderung braucht einen Ort, an dem sie erfüllt wird: einen Prozess, ein Dokument, einen Vertrag. Genau diese Verbindung wollen Auditoren sehen. Die Ergebnisse von 4.2 fließen außerdem in den Anwendungsbereich (4.3) und in die Planung von Risiken und Chancen (6.1) ein.
6. Überwachen und überprüfen
Erwartungen ändern sich: neue Kunden, neue Gesetze, ein neuer Standort. Die ISO 9001 verlangt ausdrücklich, die Informationen über interessierte Parteien zu überwachen und zu überprüfen; für ISO 14001 und ISO/IEC 27001 ist ein fester Rhythmus der einfachste Nachweis, dass die Übersicht aktuell ist. Bewährt hat sich mindestens eine Überprüfung im Jahr, etwa vor der Managementbewertung, und zusätzlich bei jeder größeren Änderung.
Klimawandel: was der Hinweis von 2024 bedeutet
Mit der Ergänzung von 2024 haben ISO und IAF in über dreißig Managementsystemnormen den Klimawandel aufgenommen. In 4.2 steht seitdem der Hinweis, dass relevante interessierte Parteien Anforderungen zum Klimawandel haben können. Ein Hinweis ist keine zusätzliche Anforderung, er zeigt aber, wonach im Audit gefragt wird: Kunden, die CO2-Angaben je Produkt verlangen, Banken mit Nachhaltigkeitskriterien bei der Finanzierung, Versicherungen, die Schutz vor Unwetterschäden nachgewiesen haben wollen. Die ISO 14001:2026 geht über diesen Hinweis hinaus. Wer seine Parteien durchgeht, sollte deshalb bei jeder einmal fragen: Erwartet sie etwas zum Klima?
Worauf Auditoren in Kapitel 4.2 achten
Typische Fragen im Audit:
- Wer außer Ihren Kunden erwartet noch etwas von Ihnen?
- Warum ist diese Partei für Ihr Managementsystem nicht relevant?
- Wo im Managementsystem erfüllen Sie diese Anforderung?
- Hat eine Ihrer Parteien Anforderungen zum Klimawandel?
- Wann haben Sie die Übersicht zuletzt überprüft, und was hat sich geändert?
Häufige Schwächen:
- Nur Namen, keine Anforderungen. Die Liste nennt Parteien, sagt aber nicht, was sie erwarten.
- Keine Verbindung zum Managementsystem. Anforderungen stehen da, aber kein Prozess erfüllt sie erkennbar.
- Entscheidungen ohne Begründung. Parteien fehlen oder sind als nicht relevant markiert, ohne dass jemand sagen kann, warum.
- Veraltet. Die Übersicht stammt aus der Erstzertifizierung und wurde seitdem nicht angesehen.
- Das Umfeld fehlt. Behörden, Nachbarschaft, Versicherungen oder Banken kommen nicht vor, nur Kunden und Mitarbeitende.
So löst IMScollect das
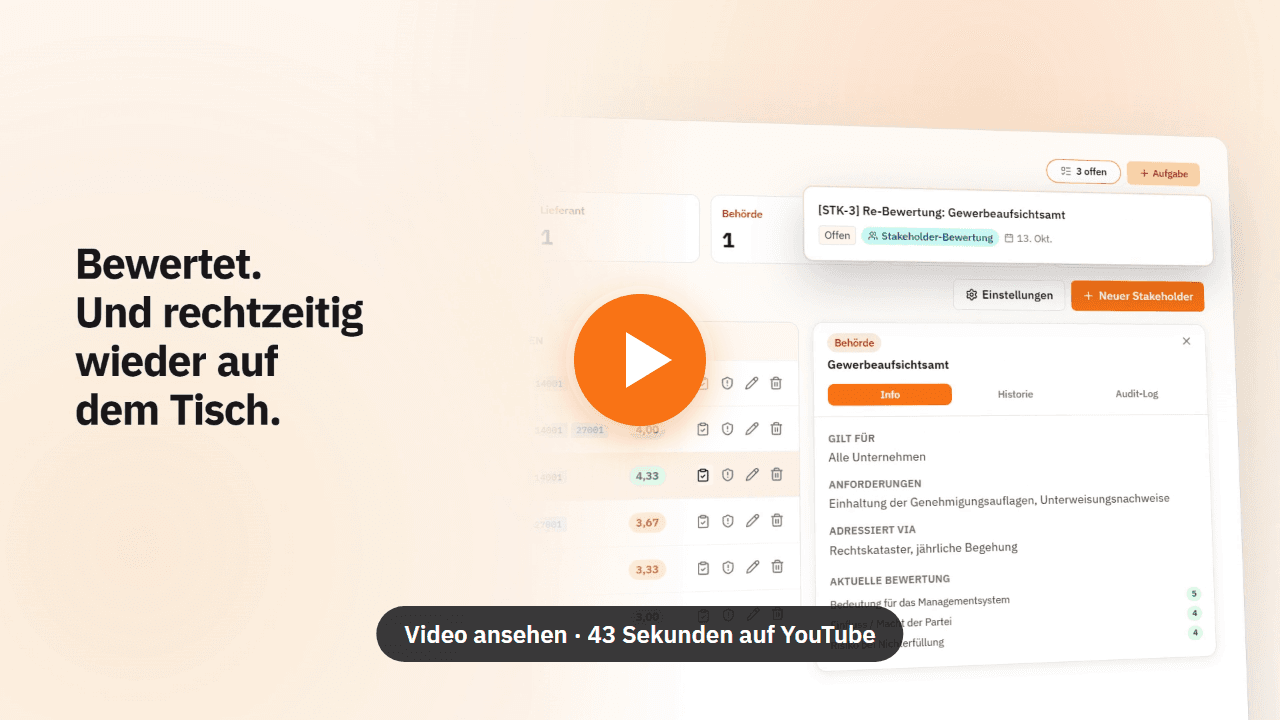
In IMScollect hat Kapitel 4.2 eine eigene Seite, und jede der drei Normfragen hat dort ihren Platz:
- Wer ist relevant? Jede Partei steht mit Kategorie (intern, Kunde, Lieferant, Behörde, Partner, Sonstiges) und der Norm, die sie betrifft, in einer Liste. Die Kacheln oben zeigen auf einen Blick, ob das Umfeld vollständig ist.
- Was erwartet sie? Im Detail stehen ihre Anforderungen, wie sie adressiert werden und für welche Unternehmen sie gilt.
- Wird es im Blick behalten? Eine Bewertung nach festen Kriterien ergibt einen Durchschnittswert. Aus dem Termin der nächsten Bewertung entsteht automatisch eine Aufgabe, und aus einer Partei lässt sich direkt ein Risiko oder eine Chance ableiten.
Wie das im Audit aussieht, zeigt Folge 1 unserer Videoreihe „Der Auditor fragt“:
Ohne Software: die Vorlage zum Herunterladen
Wer die Übersicht zunächst in Excel führen möchte, findet hier die Vorlage für das Register der interessierten Parteien. Sie hat drei Blätter: eine Anleitung mit den Schritten oben, ein leeres Register mit Auswahllisten für Kategorie, Relevanz, Behandlung, Klimabezug und bindende Verpflichtung sowie sechs ausgefüllte Beispiele von Kunden bis zur Nachbarschaft. Die Priorität rechnet die Vorlage selbst aus Bedeutung und Einfluss.
Häufige Fragen
Was sind interessierte Parteien nach ISO 9001?▾
Personen oder Organisationen, die eine Entscheidung oder Tätigkeit der Organisation beeinflussen, von ihr beeinflusst sein oder sich davon beeinflusst fühlen können. Typisch sind Kunden, Mitarbeitende, Lieferanten, Behörden, Eigentümer, Versicherungen und die Nachbarschaft. Kapitel 4.2 verlangt, die für das Managementsystem relevanten unter ihnen zu bestimmen.
Muss das Register der interessierten Parteien dokumentiert werden?▾
Kapitel 4.2 verlangt in ISO 9001, ISO 14001 und ISO/IEC 27001 keine dokumentierte Information ausdrücklich. Im Audit muss die Organisation ihre Bestimmung aber nachvollziehbar zeigen können, und für ISO 14001 sind die bindenden Verpflichtungen nach 6.1.3 zu dokumentieren. Ein Register ist deshalb der übliche Weg.
Was ist neu an Kapitel 4.2 in ISO 9001:2026?▾
Die Ausgabe 2026 fragt zusätzlich, welche Anforderungen der interessierten Parteien über das Qualitätsmanagementsystem behandelt werden. ISO/IEC 27001:2022 enthält diese Frage bereits. Außerdem steht der Hinweis aus der Ergänzung von 2024 im Normtext, dass Parteien Anforderungen zum Klimawandel haben können.
Wie oft sollten interessierte Parteien überprüft werden?▾
Die Normen nennen keinen festen Abstand. ISO 9001 verlangt, die Informationen über interessierte Parteien zu überwachen und zu überprüfen. Bewährt hat sich eine Überprüfung mindestens einmal im Jahr, etwa vor der Managementbewertung, und zusätzlich bei Änderungen wie neuen Kunden, Standorten oder Gesetzen.
Was ist der Unterschied zwischen Kapitel 4.1 und 4.2?▾
Kapitel 4.1 betrachtet externe und interne Themen, die die Organisation beeinflussen, etwa Markt, Technik oder Klimawandel. Kapitel 4.2 betrachtet die Parteien und ihre Anforderungen. Beides fließt in den Anwendungsbereich (4.3) und in die Planung von Risiken und Chancen (6.1) ein.
Quellen
- DIN EN ISO 9001:2015-11, Abschnitt 4.2
- DIN EN ISO 14001:2015-11, Abschnitt 4.2
- DIN EN ISO/IEC 27001:2024-01 (ISO/IEC 27001:2022), Abschnitt 4.2
- ISO 9001:2026, Quality management systems, Requirements
- IAF-ISO Joint Communiqué on Addition of Climate Change Considerations to MSS
- IHK Lippe zu Detmold: DIN EN ISO 14001:2026 veröffentlicht