Risiken und Chancen nach ISO 9001, 14001 und 27001: Was Kapitel 6.1 fordert
Was Kapitel 6.1 zu Risiken und Chancen in ISO 9001, 14001 und 27001 fordert, wie Sie Maßnahmen planen, ihre Wirkung prüfen und worauf Auditoren achten.

Philipp Kappe
Gründer von IMScollect
Inhalt
- Was sind Risiken und Chancen?
- Was Kapitel 6.1 fordert
- Was ISO 9001 offen lässt, ISO 27001 genau vorgibt
- Was sich in den Ausgaben 2026 ändert
- Schritt für Schritt umsetzen
- 1. Quellen für Risiken und Chancen festlegen
- 2. Bewertungsmaßstab festlegen
- 3. Risiken und Chancen bewerten
- 4. Behandlungsoption wählen
- 5. Maßnahmen mit Verantwortlichen und Frist planen
- 6. Restrisiko bewerten und Wirksamkeit prüfen
- 7. Regelmäßig überprüfen
- Worauf Auditoren in Kapitel 6.1 achten
- So löst IMScollect das
- Ohne Software: die Vorlage zum Herunterladen
„Was ist Ihr größtes Risiko, und was tun Sie dagegen?“ Mit dieser Frage beginnt im Audit oft die Prüfung von Kapitel 6.1. Wer darauf nur eine Liste von Gefahren zeigt, hat die Hälfte beantwortet. Die Auditorin will auch sehen, wer sich um das Risiko kümmert, bis wann, und woran man erkennt, dass die Maßnahme etwas bewirkt hat. Dieser Beitrag erklärt, was ISO 9001, ISO 14001 und ISO 27001 in Kapitel 6.1 verlangen, wie sich das Schritt für Schritt umsetzen lässt und worauf Auditoren achten.
Was sind Risiken und Chancen?
Die Normen verstehen unter einem Risiko die Auswirkung von Ungewissheit. Sie kann nachteilig sein, dann spricht die ISO 14001 von einer Bedrohung, oder vorteilhaft, dann ist es eine Chance. Beides entsteht aus derselben Ungewissheit. Ein Lieferengpass bei Stahl ist ein Risiko; dass ein Stammkunde einen Rahmenvertrag über mehrere Jahre anbietet, ist eine Chance.
Typische Beispiele aus einem Fertigungsbetrieb:
- Risiko: Ausfall des CNC-Fräszentrums ohne Ersatzteile, Datenverlust nach einem Cyberangriff, überschrittene Kalibrierfristen, Personalmangel in der Urlaubszeit
- Chance: Rahmenverträge mit Stammkunden, neue Technik, die Ausschuss senkt, ein Förderprogramm für Energieeffizienz
Kapitel 6.1 verlangt nicht, jedes denkbare Risiko aufzuschreiben. Gefragt sind die Risiken und Chancen, die behandelt werden müssen, weil sie die beabsichtigten Ergebnisse des Managementsystems beeinflussen.
Was Kapitel 6.1 fordert
Kapitel 6.1 heißt in allen drei Normen „Maßnahmen zum Umgang mit Risiken und Chancen“ und folgt der gemeinsamen Grundstruktur der ISO-Managementsystemnormen. Gefordert sind drei Schritte:
- Bestimmen: Welche Risiken und Chancen müssen behandelt werden? Ausgangspunkt sind die Themen aus 4.1 und die Anforderungen der interessierten Parteien aus 4.2.
- Maßnahmen planen: Was wird gegen die Risiken getan, was wird aus den Chancen gemacht?
- Einbinden und bewerten: Wie werden die Maßnahmen in die Prozesse des Managementsystems aufgenommen, und wie wird ihre Wirksamkeit bewertet?
Die Normen gewichten die Schritte unterschiedlich. Die Tabelle folgt dem geprüften Wortlaut von ISO 9001:2015, ISO 14001:2015 und ISO 27001:2022; die Nummern der Ausgaben 2026 können abweichen.
| ISO 9001:2015 | ISO 14001:2015 | ISO 27001:2022 | |
|---|---|---|---|
| Aufbau von 6.1 | 6.1.1 Risiken und Chancen bestimmen, 6.1.2 Maßnahmen planen | 6.1.1 Allgemeines, 6.1.2 Umweltaspekte, 6.1.3 Bindende Verpflichtungen, 6.1.4 Planung von Maßnahmen | 6.1.1 Allgemeines, 6.1.2 Risikobeurteilung, 6.1.3 Risikobehandlung |
| Methode | keine formelle Methode und kein dokumentierter Risikomanagementprozess verlangt | Umweltaspekte werden bewertet, aus ihnen, den bindenden Verpflichtungen und den Themen ergeben sich Risiken und Chancen | festgelegter Beurteilungsprozess mit Risikokriterien, wiederholbar und vergleichbar |
| Maßnahmen | planen, in Prozesse einbinden | planen für bedeutende Umweltaspekte, bindende Verpflichtungen, Risiken und Chancen | Behandlungsoptionen wählen, erforderliche Maßnahmen bestimmen und mit Anhang A abgleichen |
| Wirksamkeit | ausdrücklich zu bewerten | ausdrücklich zu bewerten | über Behandlungsplan, Restrisiko und Überwachung nach 9.1 |
| Restrisiko | nicht eigens gefordert | nicht eigens gefordert | Risikoeigner genehmigen den Plan und akzeptieren die Restrisiken |
| Dokumentation | nicht ausdrücklich verlangt | Umweltaspekte, Kriterien und bindende Verpflichtungen sind zu dokumentieren | Beurteilungs- und Behandlungsprozess, Erklärung zur Anwendbarkeit, Behandlungsplan |
Wer mehrere Normen betreibt, braucht kein Register je Norm. Ein Register mit einer Spalte für die betroffene Norm genügt. Wie die Normen ihre gemeinsame Struktur teilen, beschreibt das Whitepaper zum integrierten Managementsystem.
Was ISO 9001 offen lässt, ISO 27001 genau vorgibt
Die ISO 9001 stellt im Anhang A ausdrücklich klar, dass keine formellen Methoden für das Risikomanagement erforderlich sind. Die Organisation entscheidet selbst, wie ausführlich sie vorgeht. Für das Audit heißt das: Der Weg ist frei, die Nachvollziehbarkeit nicht. Wer Risiken bestimmt, Maßnahmen plant und deren Wirksamkeit bewertet, muss das zeigen können, auch ohne Fachbegriffe.
Die ISO 27001 verlangt dagegen einen festgelegten Prozess. Zuerst legt die Organisation Risikokriterien fest, darunter die Kriterien für die Risikoakzeptanz. Sie identifiziert die Informationssicherheitsrisiken samt Risikoeignern, schätzt Folgen und Eintrittswahrscheinlichkeiten ab und priorisiert die Risiken für die Behandlung. In 6.1.3 folgen die Wahl der Behandlungsoption, der Vergleich der erforderlichen Maßnahmen mit Anhang A, die Erklärung zur Anwendbarkeit und der Behandlungsplan. Am Ende steht die Genehmigung durch die Risikoeigner, die auch die verbleibenden Restrisiken akzeptieren.
Die ISO 14001 verknüpft 6.1 mit den Umweltaspekten und den bindenden Verpflichtungen. Ein Risiko im Umweltmanagement ist daher oft die Folge eines bedeutenden Umweltaspekts oder einer Pflicht, die nicht sicher erfüllt wird. Auch potenzielle Notfallsituationen gehören dazu.
Was sich in den Ausgaben 2026 ändert
Die Ausgabe 2026 der ISO 9001 trennt Risiken und Chancen deutlicher. Das hilft Unternehmen, Chancen nicht als positive Restspalte eines Risikoregisters zu behandeln. Maßnahmen sollen außerdem im angemessenen Verhältnis zu den beabsichtigten Ergebnissen des gesamten Qualitätsmanagementsystems stehen, nicht nur zur Konformität von Produkten und Dienstleistungen. Mehr dazu im Beitrag zu ISO 9001:2026.
Die ISO 14001:2026 nennt mehrere Umweltbedingungen im Kontext ausdrücklich, aus denen Risiken und Chancen folgen können, und führt einen eigenen Abschnitt 6.3 zur Planung von Änderungen ein. Wer Änderungen am Managementsystem plant, sollte dabei die Risiken und Chancen aus 6.1 mitprüfen.
Schritt für Schritt umsetzen
1. Quellen für Risiken und Chancen festlegen
Risiken und Chancen fallen nicht vom Himmel, sie ergeben sich aus dem, was Sie schon wissen: aus den Themen des Kontexts, den Erwartungen der interessierten Parteien, den Prozessen, den Umweltaspekten, den Ergebnissen aus Audits und Reklamationen. Wer diese Quellen kennt, vergisst weniger.
2. Bewertungsmaßstab festlegen
Legen Sie einmal fest, wie bewertet wird, und halten Sie sich daran. Üblich sind zwei Skalen von 1 bis 5: Eintrittswahrscheinlichkeit und Schadensausmaß. Das Produkt ergibt den Score. Wo die Schwellen liegen, bestimmen Sie selbst, zum Beispiel ab 15 „Kritisch“, ab 10 „Hoch“, ab 5 „Mittel“. Für Chancen nimmt man statt des Schadens den Nutzen. Für die ISO 27001 gehören die Kriterien der Risikoakzeptanz dazu.
3. Risiken und Chancen bewerten
Bewerten Sie jedes Risiko brutto, also so, als gäbe es noch keine zusätzliche Maßnahme. Bestehende Kontrollen dürfen Sie dabei benennen. Sortieren Sie danach: Oben stehen die kritischen Risiken, sie bekommen zuerst Maßnahmen.
4. Behandlungsoption wählen
Je Risiko gibt es vier Wege: reduzieren (die Wahrscheinlichkeit oder Auswirkung senken), akzeptieren (bewusst tragen, mit Begründung), übertragen (zum Beispiel versichern oder vertraglich verlagern) oder vermeiden (die Tätigkeit aufgeben). Bei einer Chance entscheiden Sie, ob Sie sie verfolgen.
5. Maßnahmen mit Verantwortlichen und Frist planen
Eine Maßnahme ohne Namen und Datum ist ein Wunsch. Halten Sie je Maßnahme fest, wer sie verantwortet, bis wann sie fertig sein soll und wie wichtig sie ist. Binden Sie sie in einen Prozess oder ein Projekt ein, damit sie nicht in einer Tabelle liegen bleibt.
6. Restrisiko bewerten und Wirksamkeit prüfen
Nach der Maßnahme schätzen Sie das Risiko neu ein. Der Abstand zwischen Brutto und Restrisiko zeigt, was die Maßnahme bringen soll. Ob sie es gebracht hat, prüfen Sie zum festgelegten Zeitpunkt, etwa bei Abschluss der Maßnahme oder in der Managementbewertung. Das Ergebnis halten Sie fest, auch wenn es lautet: noch nicht ausreichend.
7. Regelmäßig überprüfen
Risiken ändern sich mit neuen Kunden, Anlagen, Gesetzen und Vorfällen. Ein fester Rhythmus, etwa einmal im Jahr und bei größeren Änderungen, macht den Stand nachweisbar. Eingetretene Risiken und Vorfälle sind ein Anlass, die Bewertung früher anzusehen.
Worauf Auditoren in Kapitel 6.1 achten
Typische Fragen im Audit:
- Was ist Ihr größtes Risiko, und was tun Sie dagegen?
- Wie haben Sie die Risiken und Chancen bestimmt, und wann zuletzt aktualisiert?
- Wer ist für dieses Risiko verantwortlich, und bis wann ist die Maßnahme umgesetzt?
- Woran sehen Sie, dass die Maßnahme gewirkt hat?
- Welche Chancen verfolgen Sie, und was ist daraus geworden?
Häufige Schwächen:
- Nur eine Liste. Risiken sind aufgezählt, aber nicht bewertet und nicht sortiert, sodass das größte Risiko nicht erkennbar ist.
- Maßnahmen ohne Verantwortliche oder Frist. Im Register steht „Schulung durchführen“, aber niemand weiß, wer und bis wann.
- Keine Wirkung geprüft. Die Maßnahme ist umgesetzt, das Restrisiko aber nie neu bewertet.
- Chancen fehlen. Das Register kennt nur Gefahren; Chancen tauchen höchstens als Randbemerkung auf.
- Veraltet. Die Bewertung stammt aus der Erstzertifizierung, und der Betrieb hat sich seitdem verändert.
- Keine Verbindung zum System. Das Risiko kommt in keinem Prozess vor, und die Maßnahme steht in keinem Plan.
So löst IMScollect das
In IMScollect hat Kapitel 6.1 sein eigenes Risikoregister, und jede Frage des Auditors hat dort ihren Platz:
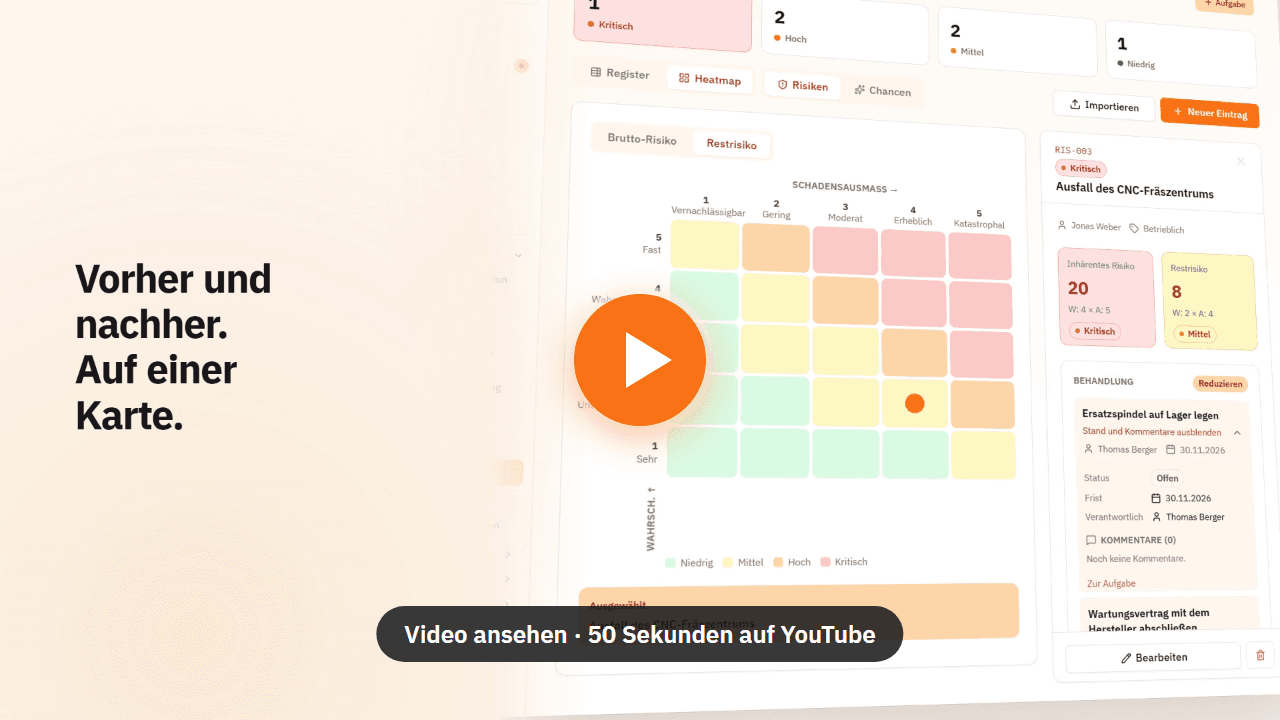
- Was ist das größte Risiko? Vier Kacheln zeigen, wie viele Risiken kritisch, hoch, mittel und niedrig sind. Ein Klick auf die Kachel „Kritisch“ filtert das Register. Die Heatmap zeigt jedes Risiko an seinem Platz zwischen Eintrittswahrscheinlichkeit und Schadensausmaß.
- Was tun Sie dagegen? Je Risiko wählen Sie die Behandlung (Reduzieren, Akzeptieren, Übertragen, Vermeiden) und legen Maßnahmen mit Verantwortlichem, Frist und Priorität an. Aus jeder Maßnahme entsteht beim Speichern automatisch eine Aufgabe, deren Stand im Risiko sichtbar bleibt. In der Tabelle zeigt „0/2“ oder „2/2“ den Fortschritt.
- Was bleibt übrig? Das Restrisiko wird nach der Maßnahme neu bewertet und steht neben dem inhärenten Risiko. Auf der Heatmap lässt sich zwischen Brutto-Risiko und Restrisiko umschalten, sodass die Veränderung sichtbar ist. Für die ISO 27001 lässt sich die Akzeptanz des Restrisikos mit Person und Datum festhalten.
- Woher kommt das Risiko? Ein Risiko behält seine Quelle, etwa ein Thema aus dem Kontext, eine interessierte Partei oder einen Vorfall, und lässt sich mit Prozessen, Assets und Controls der Erklärung zur Anwendbarkeit verknüpfen. Chancen führt das Register getrennt, mit einer eigenen Skala für den Nutzen.
Die App misst die Wirkung nicht selbst: Das Restrisiko ist die Einschätzung der verantwortlichen Person. Sichtbar ist aber, was vorher war, was bleibt und welche Maßnahmen dazwischen liegen.
Wie das im Audit aussieht, zeigt Folge 4 unserer Videoreihe „Der Auditor fragt“:
Ohne Software: die Vorlage zum Herunterladen
Wer das Register zunächst in Excel führen möchte, findet hier die Vorlage für das Risiko- und Chancenregister. Sie hat drei Blätter: eine Anleitung mit den Schritten oben, ein leeres Register mit Auswahllisten für Art, Behandlung und Status der Maßnahme sowie ausgefüllte Beispiele von Risiken und einer Chance. Score, Stufe und Restscore rechnet die Vorlage selbst aus Eintrittswahrscheinlichkeit und Schadensausmaß.
Häufige Fragen
Was fordert Kapitel 6.1 der ISO 9001?▾
Die Organisation bestimmt die Risiken und Chancen, die behandelt werden müssen, plant Maßnahmen dafür, bindet sie in die Prozesse des Qualitätsmanagementsystems ein und bewertet ihre Wirksamkeit. Ausgangspunkt sind die Themen aus Kapitel 4.1 und die Anforderungen der interessierten Parteien aus 4.2.
Muss ich ein Risikoregister führen?▾
ISO 9001 verlangt nach Anhang A keine formellen Methoden für das Risikomanagement und keinen dokumentierten Risikomanagementprozess. Ein Register ist trotzdem der übliche Weg, um Bestimmung, Maßnahmen und Wirksamkeit nachvollziehbar zu zeigen. ISO 27001 verlangt dokumentierte Information über den Prozess der Risikobeurteilung und der Risikobehandlung sowie die Erklärung zur Anwendbarkeit.
Was ist der Unterschied zwischen Risiko und Chance?▾
Beide entstehen aus Ungewissheit. Ein Risiko ist eine mögliche nachteilige Auswirkung auf die beabsichtigten Ergebnisse, eine Chance eine mögliche vorteilhafte. Für Risiken wird das Schadensausmaß bewertet, für Chancen der Nutzen. Die Ausgabe 2026 der ISO 9001 trennt beide deutlicher.
Wie bewertet man ein Risiko nach ISO 9001, 14001 und 27001?▾
Die Normen schreiben keine feste Skala vor, außer dass die ISO 27001 Risikokriterien verlangt, darunter Kriterien für die Risikoakzeptanz. Üblich ist, Eintrittswahrscheinlichkeit und Schadensausmaß von 1 bis 5 zu bewerten und zu einem Score zu multiplizieren. Die Schwellen für Stufen wie Niedrig, Mittel, Hoch und Kritisch legt die Organisation einmal fest.
Wie weist man die Wirksamkeit von Maßnahmen nach?▾
ISO 9001 und ISO 14001 verlangen, in der Planung festzulegen, wie die Wirksamkeit der Maßnahmen bewertet wird. Üblich ist, das Risiko nach der Maßnahme neu zu bewerten, den Abstand zum Ausgangswert festzuhalten und zu einem festgelegten Zeitpunkt zu prüfen, ob die Maßnahme umgesetzt ist und das Restrisiko tatsächlich gesunken ist.
Quellen
- DIN EN ISO 9001:2015-11, Abschnitt 6.1 und Anhang A.4
- DIN EN ISO 14001:2015-11, Abschnitt 6.1
- DIN EN ISO/IEC 27001:2024-01 (ISO/IEC 27001:2022), Abschnitt 6.1
- ISO 9001:2026, Quality management systems, Requirements
- ISO 14001:2026, Environmental management systems, Requirements with guidance for use
- GUTcert: Revision ISO 9001, Die inhaltlichen Änderungen sind final